Wie erkenne ich Phishing-Mails? Merkmale, Beispiel und Schutz
Kurz gesagt: Phishing-Mails geben sich als vertrauenswürdige Absender aus – Bank, Paketdienst, Hosting-Anbieter –, um an Passwörter, Zahlungsdaten oder Zugänge zu gelangen. Die meisten verraten sich durch dieselben Warnsignale: eine falsche Absenderadresse, eine unpersönliche Anrede, Zeitdruck und Links, die woanders hinführen, als sie vorgeben.
Was sind Phishing-Mails?
Phishing gehört zu den häufigsten Formen von Cyberangriffen. Der Begriff setzt sich aus Password und Fishing zusammen: Angreifer „angeln“ nach sensiblen Daten.
Dafür verschicken sie E-Mails, die wie echte Nachrichten bekannter Unternehmen aussehen. Ziel ist, dass Sie auf einen gefälschten Link klicken, einen Anhang öffnen oder Daten eingeben – etwa Benutzernamen, Passwörter oder Kreditkartennummern.
Warum es Phishing-Mails gibt
Fast immer geht es um Geld oder um Zugänge, die sich zu Geld machen lassen:
- Direkter Betrug: Mit erbeuteten Bank- oder Kartendaten buchen Täter Geld ab oder lösen kleine „Gebühren“ aus.
- Kontoübernahmen: Ein gekapertes E-Mail- oder Cloud-Konto ist Ausgangspunkt für weitere Angriffe – auch auf Ihre Kunden.
- Angriffe auf Unternehmen: Gezielte Mails (Spear-Phishing) sollen Zugang zum Firmennetzwerk verschaffen, etwa für Erpressung mit Schadsoftware.
Die typischen Warnsignale
Achten Sie besonders auf diese Merkmale:
- Unbekannte oder gefälschte Absenderadresse: Der angezeigte Name passt, die Adresse dahinter nicht.
- Unpersönliche Anrede: „Sehr geehrte/r Kunde/in“ deutet auf einen Massenversand hin.
- Zeitdruck: „Innerhalb von 24 Stunden“, „letzte Mahnung“, „Ihr Konto wird gesperrt“.
- Verdächtige Links: Die Adresse hinter dem Link gehört nicht zum angeblichen Absender.
- Aufforderung, Daten einzugeben: Seriöse Unternehmen fragen Passwörter oder TANs nie per E-Mail ab.
- Drohungen und Angstmacherei: Datenverlust, Sperrung, rechtliche Schritte.
- Zu gute Angebote: Gewinne, Erstattungen oder Gutscheine, mit denen Sie nicht gerechnet haben.
- Fehler in Sprache und Gestaltung: Heute seltener, weil viele Mails professionell gemacht sind – aber weiterhin ein Hinweis.
Ein echtes Beispiel, Schritt für Schritt
Diese Mail hat einer unserer Kunden erhalten. Auf den ersten Blick wirkt sie überzeugend: Sie nennt seine eigene Domain (hier geschwärzt), und Rechnungen für Domains bekommt er tatsächlich regelmäßig. Beim Überfliegen hält man sie leicht für echt.
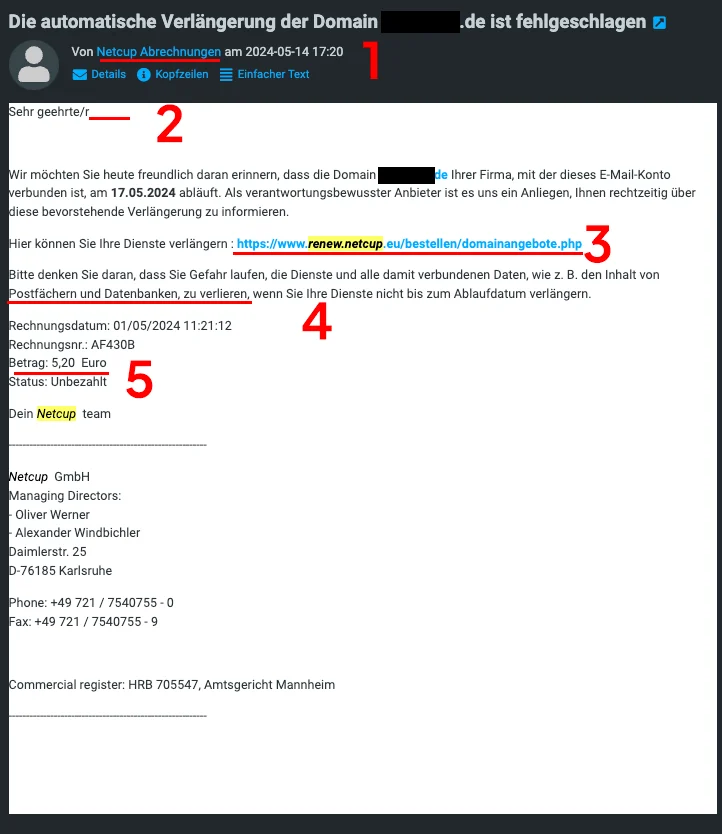
Bei genauerem Hinsehen fallen gleich mehrere Warnsignale auf:
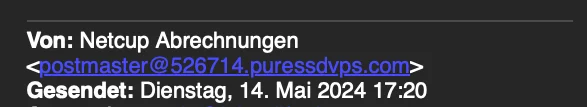
- Absender: Als Name erscheint „Netcup Abrechnungen“. Ein Klick auf den Namen zeigt aber eine Adresse, die nichts mit dem Hosting-Anbieter zu tun hat.
- Anrede: „Sehr geehrte/r“ – ohne Namen. Ein Dienstleister, bei dem Sie Kunde sind, kennt Ihren Namen.
- Link: Der Link führt nicht zur offiziellen Website des Anbieters, sondern zu einer Seite, die Zugangsdaten abgreifen soll.
- Drohung: Es wird mit dem Verlust von Daten und Diensten gedroht, damit Sie schnell handeln.
- Kleiner Betrag: 5,20 Euro – so wenig, dass man lieber schnell zahlt, als lange nachzudenken.
Die wichtigste Regel: Prüfen Sie immer die tatsächliche Absenderadresse und die Zieladresse eines Links, bevor Sie klicken. Wenn Sie unsicher sind, rufen Sie die Website des Anbieters selbst im Browser auf, statt dem Link in der Mail zu folgen.
Was tun, wenn eine Phishing-Mail ankommt?
- Nicht klicken, nichts öffnen: Keine Links, keine Anhänge, nicht antworten.
- Melden: Leiten Sie die Mail an Ihren IT-Ansprechpartner weiter. Markieren Sie sie zusätzlich als Spam – so lernt Ihr Spamfilter dazu. Privat können Sie verdächtige Mails an das Phishing-Radar der Verbraucherzentrale NRW weiterleiten: phishing@verbraucherzentrale.nrw.
- Löschen: Entfernen Sie die Mail anschließend aus dem Posteingang.
Schon geklickt oder Daten eingegeben? Ändern Sie sofort das betroffene Passwort – und überall dort, wo Sie es ebenfalls verwenden. Informieren Sie Ihre IT und bei Zahlungsdaten Ihre Bank.
So schützen Sie sich und Ihr Team
- Guter Spam- und Virenfilter: Er sortiert einen Großteil der Phishing-Mails aus, bevor sie im Posteingang landen. In unseren Hosting-Paketen ist er für alle Postfächer enthalten.
- SPF, DKIM und DMARC für Ihre Domain: Diese Einträge legen fest, welche Server im Namen Ihrer Domain senden dürfen, und machen Fälschungen erkennbar. Das schützt vor allem Ihre Kunden davor, gefälschte Mails „von Ihnen“ zu bekommen.
- Zwei-Faktor-Anmeldung: Selbst ein gestohlenes Passwort reicht dann nicht für den Zugang.
- Passwort-Manager: Er füllt Zugangsdaten nur auf der echten Website aus – auf einer gefälschten Seite bleibt das Feld leer. Ein deutliches Warnsignal.
- Regelmäßige Schulung: Ein kurzes Update im Team zu aktuellen Maschen ist eine der wirksamsten Maßnahmen überhaupt.
Mehrere dieser Maßnahmen zusammen senken das Risiko deutlich. Sie möchten wissen, ob SPF, DKIM und DMARC für Ihre Domain richtig eingerichtet sind? Sprechen Sie uns an – wir prüfen das gern.
Das könnte Sie auch interessieren
 KI-generiert
MSG-Dateien öffnen auf iPhone und Mac: So geht’s ganz ohne Outlook
MSG-Dateien ohne Outlook öffnen: kostenloser MSG-Viewer für iPhone, Mac und PC – ohne Upload, ohne Account. So geht’s Schritt für Schritt.
 KI-generiert
E-Mail-Postfach einrichten: Schritt-für-Schritt-Anleitung
So richten Sie Ihr netzw3rk-Postfach in Outlook, Thunderbird, Apple Mail und auf dem iPhone ein – mit allen Serverdaten, Ports und Tipps bei Fehlern.